SMS ve E-posta Oltalama Tuzaklarına Karşı Güvenlik Rehberi


 Tepki Ver

Sahte siteleri tespit etmek düşündüğünüzden kolay. Phishing oltalama saldırısı nedir, dolandırıcılar hangi yöntemleri kullanır? Hemen okuyun.
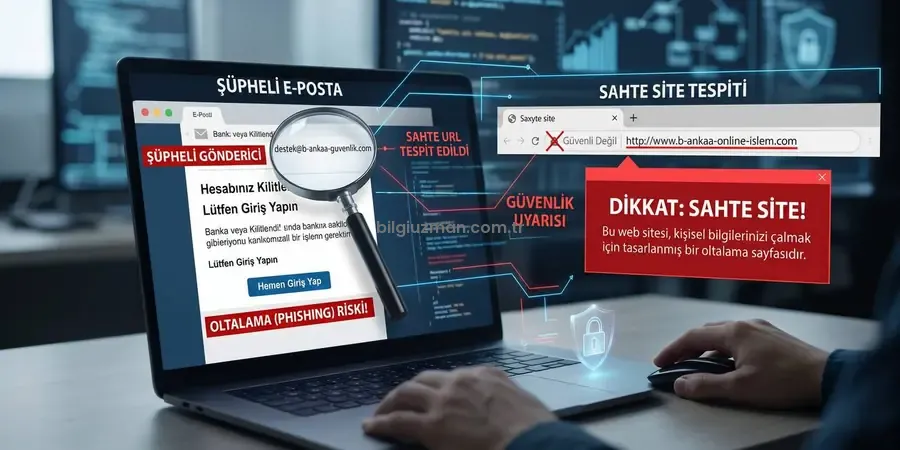
Telefonunuza gelen bir SMS ile tüm birikiminizin saniyeler içinde sıfırlanabileceğini biliyor musunuz? “Kargonuz adres yetersizliği nedeniyle teslim edilemedi” veya “Banka kartı aidat iadenizi hemen alın” şeklindeki mesajlar, siber korsanların en sık kullandığı yemler arasında yer alıyor. Phishing oltalama saldırısı, kullanıcıların dikkatsizliğinden faydalanarak şifreleri, kimlik bilgilerini ve finansal varlıkları ele geçirmeyi hedefler. Dolandırıcıların hazırladığı tuzağa düşmemek için URL adreslerini doğru okumak ve şüpheli durumları anında tespit etmek hayati önem taşır.
Bu Yazıda Neler Öğreneceksiniz?
-
Phishing oltalama saldırısı mekanizmasının çalışma mantığı ve çeşitleri.
-
Sahte web sitelerini URL yapısından ve tasarım hatalarından tespit etme yöntemleri.
-
Bir oltalama linkine tıklandığında atılması gereken acil siber güvenlik adımları.
Phishing Oltalama Saldırısı Nedir?
Phishing oltalama saldırısı, siber korsanların güvenilir kurumların kılığına girerek kullanıcıların şifre, kredi kartı ve kimlik bilgilerini çalmayı hedeflediği bir dijital dolandırıcılık yöntemidir. Bu saldırılar genellikle aciliyet hissi uyandıran e-postalar veya SMS’ler aracılığıyla gerçekleştirilen sahte bağlantılar üzerinden yürütülür.
Saldırganlar, kurbanın zihninde bir panik veya fırsat duygusu yaratır. “Hesabınız askıya alındı” uyarısı alan biri, panikle hareket ederek verilen bağlantıya tıklar. Açılan web sitesi, orijinal sitenin birebir kopyasıdır. Kullanıcı giriş bilgilerini buraya yazdığı an, veriler doğrudan dolandırıcıların sunucusuna aktarılır.
Sahte Siteler Nasıl Anlaşılır? URL Analizi İpuçları
Bir web sitesinin sahte olduğunu anlamanın en garanti yolu, tarayıcının adres çubuğundaki URL yapısını dikkatle incelemektir. Dolandırıcılar orijinal alan adlarını birebir kopyalayamazlar; bu yüzden görsel benzerlikler yaratarak göz yanılması sağlarlar.
Sahte siteleri tespit ederken dikkat etmeniz gereken temel noktalar şunlardır:
-
Subdomain (Alt Alan Adı) Tuzakları: Korsanlar orijinal markanın ismini alt alan adı olarak kullanırlar. Örneğin
www.garanti.com.tryerinewww.garanti.bireysel-islemler.comgibi bir adres oluştururlar. Burada asıl alan adıbireysel-islemler.comadresidir. -
Karakter Değişimleri (Typosquatting): Harf benzerliklerinden faydalanırlar.
ziraatbank.comyerinez1raatbank.comveyaziraaatbank.comgibi yazım hatalı domainler alırlar. -
Uzantı Yanıltmacası: Kurumsal şirketler genellikle
.comveya.com.trkullanır. Şüpheli bir sitenin.xyz,.site,.topveya.clubgibi ucuz alan adı uzantılarına sahip olması ciddi bir alarm göstergesidir. -
Kısaltılmış Bağlantılar: E-posta veya SMS ile gelen
bit.ly,tinyurlgibi kısaltılmış bağlantılara kaynağı doğrulamadan asla tıklamamalısınız.
Editörün Notu / Kritik Uyarı:
Adres çubuğundaki kilit simgesi (HTTPS) sitenin kesinlikle güvenli olduğunu göstermez! Kilit simgesi sadece verilerin şifrelendiğini belirtir. Günümüzde siber dolandırıcılar da sahte sitelerine ücretsiz SSL sertifikası alabilmektedir. Kilit simgesine değil, alan adının tam yazılışına güvenin.
Doğru Bilinen Yanlışlar ve Gerçekler
Dijital güvenlik konusunda yapılan hatalar kullanıcıları doğrudan hedef haline getirir. Aşağıdaki tablo, oltalama tuzaklarına karşı farkındalığınızı artırmayı amaçlar:
| Değerlendirilen Kriter | Yanlış İnanış | Gerçek Durum |
|---|---|---|
| HTTPS Sertifikası | Kilit simgesi varsa site %100 güvenlidir. | Dolandırıcılar da sahte sitelere SSL sertifikası ekleyebilir. |
| Görsel Tasarım | Orijinal logo varsa site resmi sitedir. | Sayfa tasarımları ve logolar saniyeler içinde kopyalanabilir. |
| SMS Gönderen İsmi | SMS başlığında banka adı yazıyorsa güvenlidir. | Başlıklı SMS (Alpha Tag) hizmetleri sahte kimlikle kandırılabilir. |
| İletişim Kanalı | Resmi kurumlar şifre güncellemek için link atar. | Bankalar asla SMS veya e-posta ile şifre yenileme linki göndermez. |
Oltalama Mesajlarını Anlamanızı Sağlayan 3 Belirti
E-posta kutunuza veya telefonunuza gelen bir mesajın dolandırıcılık girişim olup olmadığını anlamak aslında zor değildir. Siber korsanlar belirli psikolojik yöntemleri sürekli tekrarlar.
İlk belirti sahte aciliyet duygusudur. “Hesabınız 2 saat içinde kapatılacak” veya “Son 10 dakika, hediyenizi kaçırmayın” gibi ifadeler, kurbanın mantıklı düşünmesini engellemek için tasarlanır. Kurumsal şirketler kullanıcılarına bu şekilde agresif süre kısıtlamaları koymaz.
İkinci belirti jenerik hitap şekilleridir. Değerli Müşterimiz veya Sayın Kullanıcı gibi isminize özel olmayan genel ifadeler şüphe uyandırmalıdır. Hizmet aldığınız kurumlar size genellikle adınız ve soyadınızla hitap eder.
Üçüncü belirti ise mantıksız istekler ve yazım hatalarıdır. Türkçesi bozuk, devrik cümlelerle dolu, yazım kurallarının hiçe sayıldığı mesajlar doğrudan oltalama göstergesidir. Ayrıca hiçbir kurum sizden SMS doğrulama kodunuzu veya kart arkasındaki CVC numaranızı bir web formuna girmenizi talep etmez.
Tuzaklara Karşı Dijital Güvenliğinizi Artırın
Oltalama saldırılarından korunmak basit ama disiplinli alışkanlıklar gerektirir. İnternet ortamında işlem yaparken şu adımları alışkanlık haline getirin:
-
Arama motorları üzerinden reklam bağlantılarına tıklayarak banka sitelerine girmeyin. Adresi doğrudan tarayıcıya kendiniz yazın.
-
Tüm önemli hesaplarınızda iki faktörlü kimlik doğrulaması (2FA) özelliğini aktif hale getirin.
-
Şüpheli bağlantıları tıklamadan önce bağlantı adresini kopyalayarak güvenilirlik analizi yapan çevrim içi araçlarla kontrol edin.
-
Cihazlarınızda lisanslı bir antivirüs ve kimlik avı koruma yazılımı bulundurun.
Siber Güvenlikte Alınacak Önlemler
Siber korsanlar her geçen gün yöntemlerini geliştiriyor. Sosyal mühendislik adı verilen psikolojik ikna taktiklerine karşı her zaman şüpheci yaklaşmak gerekir. Beklemediğiniz bir kargo güncellemesi, kazanmadığınız bir çekiliş veya hesabınıza koyulan hayali bir bloke bildirimi aldığınızda ilk yapacağınız iş, ilgili kurumun müşteri hizmetlerini arayıp durumu teyit etmek olmalıdır.
Oltalama Linkine Tıklandığında Ne Yapılmalı?
Eğer bir sahte bağlantıya tıkladıysanız veya bilgilerinizi girdiyseniz zamanla yarışıyorsunuz demektir. Vakit kaybetmeden şu adımları izleyin:
-
Giriş yaptığınız platformun şifresini derhal değiştirin.
-
Aynı şifreyi kullandığınız diğer tüm hesapların şifrelerini güncelleyin.
-
Kredi kartı veya banka bilgisi paylaştıysanız bankanızı arayarak kartları kapatın.
-
Cihazınızı internetten ayırıp tam kapsamlı bir virüs taraması gerçekleştirin.
Siber dünyada en güçlü savunma mekanizması kullanıcının kendi farkındalığıdır. Şüpheli durumları göz ardı etmeyerek ve dijital ayak izinize dikkat ederek kendinizi güvene alabilirsiniz.
Sıkça Sorulan Sorular
Oltalama linkine tıkladım ama bilgi girmedim, virüs bulaşır mı?
Sadece linke tıklamak her zaman cihazın ele geçirildiği anlamına gelmez. Ancak bazı gelişmiş zararlı yazılımlar tarayıcı açıklarını kullanarak otomatik indirme yapabilir. Bu nedenle tıkladıktan sonra cihazınızı internetten ayırıp antivirüs taraması yapmanız güvenlik açısından şarttır.
Bankalar SMS ile kart bilgisi veya şifre güncelleme bağlantısı gönderir mi?
Hiçbir banka veya finans kurumu müşterisine SMS ya da e-posta yoluyla şifre güncelleme bağlantısı göndermez. Bu tür mesajlarda yer alan linkler istisnasız sahtedir ve dolandırıcılık amacı taşır.
SMS başlığında resmi kurum adı yazması mesajın gerçek olduğunu kanıtlar mı?
Hayır, kanıtlamaz. SMS başlıkları (Alpha Tag) korsanlar tarafından sahte kimliklerle veya kaçak geçitler kullanılarak taklit edilebilir. Başlıkta banka veya kargo şirketi yazsa bile mesaj içeriğindeki bağlantı adresini doğrulamadan işlem yapmamalısınız.